
隨著AI大數據技術的發展,要竊取國家級機密已經不必駭入系統,利用隨處可得的非機密大數據(航班追蹤、船舶信標、無線電訊號、商用衛星照片等)進行分析就能獲取諸如美軍攻擊伊朗前的兵力調度情況。
全球資安大廠趨勢科技(Trend Micro)旗下AI資安品牌TrendAI於15日發布的最新資安研究報告《重新思考外部攻擊面:管理日益增加的公開網路實體資料風險》(Rethinking the External Attack Surface: Managing the Growing Risk of Open Cyber-Physical Telemetry),首次正式將上述資安威脅定義為「開放式網路實體遙測」(Open Cyber-Physical Telemetry)風險類別。
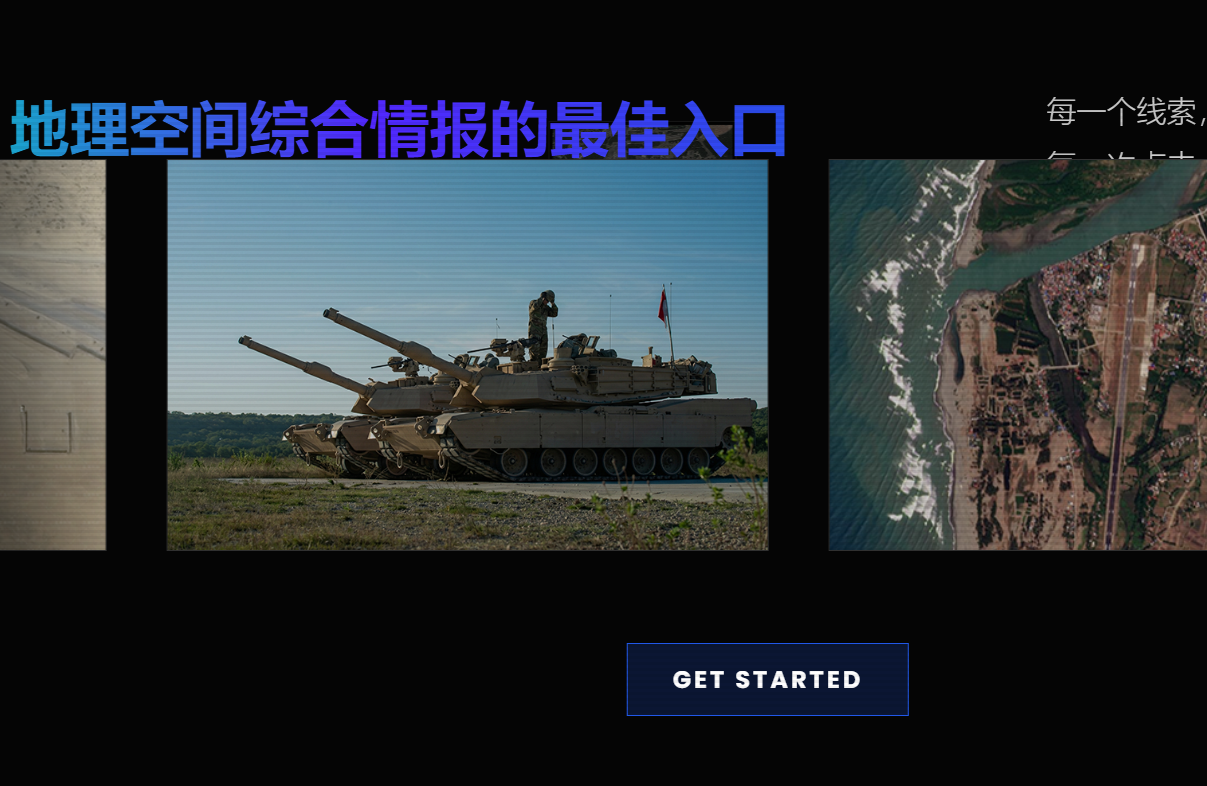
據TrendAI 威脅研究副總裁Tom Kellermann指出,這份報告源於團隊對2026 年初一起地緣政治事件(即2月底美軍攻擊伊朗)的深度調查,當時,兩家中國大陸廠商——靖安科技(Jing'an Technology)與覓熵科技(MizarVision),在完全合法的情況下,大規模蒐集公開的航班追蹤、船舶信標(AIS)與無線電訊號等,然後,成功利用這些碎片化的公開商業數據進行融合分析,精準重建美國對伊朗發動「史詩怒火行動」(Operation Epic Fury)前的軍事局勢發展與兵力調度。
美國國務院5月8日宣布制裁包括靖安科技與覓熵科技在內的中國地理空間情報企業。
美國國務院在聲明中指控這幾家中國地理空間情報公司在「史詩怒火行動」期間,向伊朗提供美軍在中東設施的高精度實體遙測與衛星影像,使伊朗得以掌握美軍的軍事部署(包含福特號、林肯號航空母艦動態),進而對美軍及盟軍設施發動打擊。
TrendAI隨後追查發現,這背後涉及與特定區域相關的中繼箱(Operational Relay Box, ORB)網路,這些網路正自動化、持續性地爬取全球暴露在公開網路上的氣象站、攝影機與無線電端點。
TrendAI這份研究之所以引發震驚,是因為它點出了資安防禦的全新盲區,過去,大家只防範「駭客偷走機密」,卻忽略了「合法公開的數據」在AI的整合下,威力等同於國家級的間諜衛星。
TrendAI點出應對新型資安威脅,首先要改變觀念:
1.應改變過去將遙測資料僅當作內部「系統紀錄」的傳統思維,將其重新定義為正在主動向外發出的實體訊號,任何由感測器(如氣象站、攝影機等)讀取的資料,如果未經驗證就能直接被公開或對外發布,在AI融合分析下,就應被視為存在安全性盲區與曝險漏洞。
2. 建立「開放遙測暴露清冊」(Open-Telemetry Exposure Register),不能只盤點傳統的IT資產(如伺服器、電腦、雲端服務),應在既有的IT資產清冊之外,獨立建立一份「開放遙測暴露清冊」,專門用來系統化盤點、追蹤並評估目前有哪些環境、位置、時間或流量等數據,正在公開網路上對外提供
3. 稽核外圍生態系的「第三方對外訊號」,風險不只來自組織自身,必須嚴格稽核供應商、承包商等第三方數據(如電力監管揭露、商業衛星影像頻率等),防範攻擊者藉此拼湊活動軌跡。
4.監控遙測端點是否遭到ORB式的大規模爬取,要防範自動化爬取相關細節與防範住宅IP異常存取。
在遭受美國制裁後,覓熵科技的反應非常高調且挑釁,該公司他們在制裁公告發布後2天,隨即在官方社群(微博)大張旗鼓發布招聘啟事,徵求AI演算法、多模態融合工程師等技術核心人才:其招聘公告中更直接寫道:「外部偶爾會送來一些『驚喜』,但我們向來是笑著接招、繼續往前衝的那批人」,公開反諷美方的制裁政策,這也間接證實了他們正持續加碼投資前述TrendAI報告中所提的「AI與開源情報交叉分析」底層技術。